1填空题1 / 10
试题一(共20分)阅读以下说明,回答问题1至问题3,将解答填入答题纸对应的解答栏内。
【说明】某园区组网方案如图 1-1 所示,数据规划如表 1-1 内容所示。
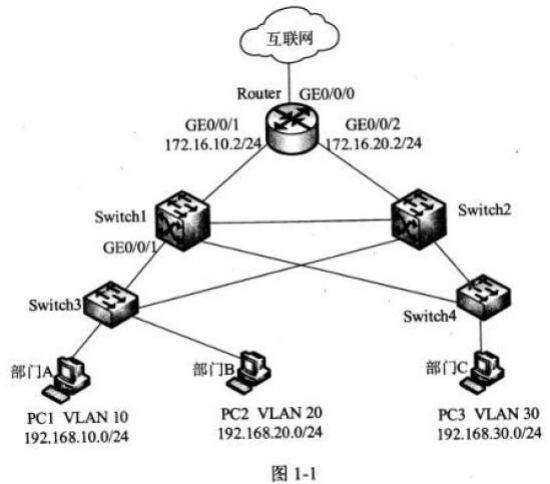
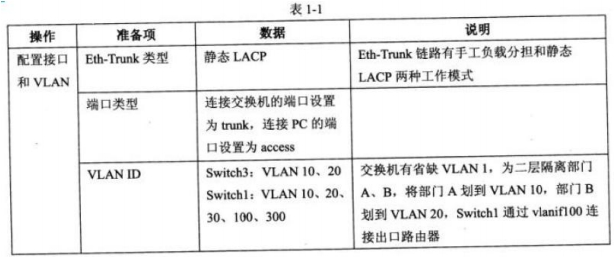
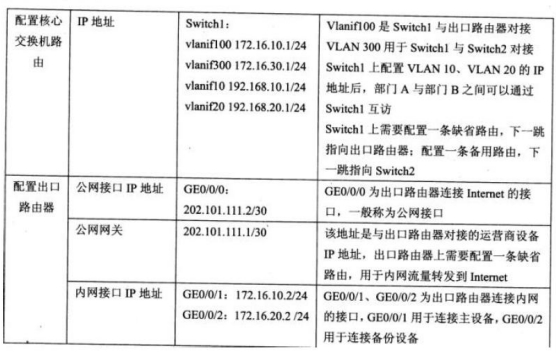
【问题1】(8分,每空2分)以Switch3为例配置接入层交换机,补充下列命令片段。
<HUAWEI> ( __ )
[HUAWEI] sysname Switch3
[Switch3] vlan batch ( __ )
[Switch3] interface GigabitEthernet 0/0/3
[Switch3-GigabitEthernet0/0/3] port link-type ( __ )
[Switch3-GigabitEthernet0/0/3] port trunk allow-pass vlan 10 20
[Switch3-GigabitEthernet0/0/3] quit
[Switch3] interface GigabitEthernet 0/0/1
[Switch3-GigabiEthernet0/0/1] port link-type ( __ )
[Switch3-GigabitEthernet0/0/1] port default vlan 10
[Switch3-GigabitEthernet/0/1] quit
[Switch3] stp bpdu-protection
【问题 2】(8分,每空2分)以Switch1为例配置核心层交换机,创建其与接入交换机、备份设备以及出口路由器的互通VLAN,补充下列命令。
<HUAWEI>system-view
[HUAWEI] sysname Switch1
[Switchl] vlan batch ( __ )
[Switch1] interface GigabitEthernet/0/1
[Switchl-GigabitEthernet0/0/1] port link-type trunk
[Switchl-GigabitEthernet0/0/1] port trunk allow-pass ( __ )
[Switch1-GigabitEthernet0/0/1] quit
[Switch1] interface Vlanif 10
[Switch1-Vlanif10] ip address 192.168.10.1 24
[Switch1-Vlanif10] quit
[Switch1] interface Vlanif 20
[Switch1-Vlanif20] ip address 192.168.20.1 24
[Switch1-Vlanif20] quit
[Switchl] interface GigabitEthernet 0/0/7
[Switchl-GigabitEthernet0/0/7] port link-type trunk
[Switch1-GigabitEthernet0/0/7] port trunk allow-pass vlan 100
[Switch1-GigabitEthernet0/0/7] quit [Switch1] interface Vlanif 100
[Switch1-Vlanif100] ip address ( __ )
[Switch1-Vlanif100] quit
[Switch1] interface Gigabitethernet 0/0/5
[Switch1-GigabitEthernet0/0/5] port link-type access
[Switch1-GigabitEthernet0/0/5] port default vlan 300
[Switchl-GigabitEthernet0/0/5] quit
[Switch1 interface Vlanif 300
[Switchl-Vlanif300] ip address ( __ )
[Switchl-Vlanif300] quit
【问题3】(4分,每空2分)如果配置静态路由实现网络互通,补充在 Switch1 和 Router 上配置的命令片段。
[Switchl] ip route-static ( __ ) /默认优先级
[Switchl] ip route-static 0.0.0.0 0.0.0.0 172.16.30.2 preference 70
[Router] ip route-static ( __ ) /默认优先级
[Router] ip route-static 192. 168.10.0 255.255.255.0 172.16.10.1
[Router] ip route-static 192.168. 10.0 255.255.255.0 172.16.20.1 preference70
[Router] ip route-static 192.168.20.0 255.255.255.0 172.16.10.1
[Router] ip route-static 192.168.20.0 255.255.255.0 172.16.20.1 preference70
【说明】某园区组网方案如图 1-1 所示,数据规划如表 1-1 内容所示。
【问题1】(8分,每空2分)以Switch3为例配置接入层交换机,补充下列命令片段。
<HUAWEI> ( __ )
[HUAWEI] sysname Switch3
[Switch3] vlan batch ( __ )
[Switch3] interface GigabitEthernet 0/0/3
[Switch3-GigabitEthernet0/0/3] port link-type ( __ )
[Switch3-GigabitEthernet0/0/3] port trunk allow-pass vlan 10 20
[Switch3-GigabitEthernet0/0/3] quit
[Switch3] interface GigabitEthernet 0/0/1
[Switch3-GigabiEthernet0/0/1] port link-type ( __ )
[Switch3-GigabitEthernet0/0/1] port default vlan 10
[Switch3-GigabitEthernet/0/1] quit
[Switch3] stp bpdu-protection
【问题 2】(8分,每空2分)以Switch1为例配置核心层交换机,创建其与接入交换机、备份设备以及出口路由器的互通VLAN,补充下列命令。
<HUAWEI>system-view
[HUAWEI] sysname Switch1
[Switchl] vlan batch ( __ )
[Switch1] interface GigabitEthernet/0/1
[Switchl-GigabitEthernet0/0/1] port link-type trunk
[Switchl-GigabitEthernet0/0/1] port trunk allow-pass ( __ )
[Switch1-GigabitEthernet0/0/1] quit
[Switch1] interface Vlanif 10
[Switch1-Vlanif10] ip address 192.168.10.1 24
[Switch1-Vlanif10] quit
[Switch1] interface Vlanif 20
[Switch1-Vlanif20] ip address 192.168.20.1 24
[Switch1-Vlanif20] quit
[Switchl] interface GigabitEthernet 0/0/7
[Switchl-GigabitEthernet0/0/7] port link-type trunk
[Switch1-GigabitEthernet0/0/7] port trunk allow-pass vlan 100
[Switch1-GigabitEthernet0/0/7] quit [Switch1] interface Vlanif 100
[Switch1-Vlanif100] ip address ( __ )
[Switch1-Vlanif100] quit
[Switch1] interface Gigabitethernet 0/0/5
[Switch1-GigabitEthernet0/0/5] port link-type access
[Switch1-GigabitEthernet0/0/5] port default vlan 300
[Switchl-GigabitEthernet0/0/5] quit
[Switch1 interface Vlanif 300
[Switchl-Vlanif300] ip address ( __ )
[Switchl-Vlanif300] quit
【问题3】(4分,每空2分)如果配置静态路由实现网络互通,补充在 Switch1 和 Router 上配置的命令片段。
[Switchl] ip route-static ( __ ) /默认优先级
[Switchl] ip route-static 0.0.0.0 0.0.0.0 172.16.30.2 preference 70
[Router] ip route-static ( __ ) /默认优先级
[Router] ip route-static 192. 168.10.0 255.255.255.0 172.16.10.1
[Router] ip route-static 192.168. 10.0 255.255.255.0 172.16.20.1 preference70
[Router] ip route-static 192.168.20.0 255.255.255.0 172.16.10.1
[Router] ip route-static 192.168.20.0 255.255.255.0 172.16.20.1 preference70
查看答案
- system-view
- 10 20
- trunk
- access
- 10 20 100 300
- vlan 10 20
- 172.16.10.1 24
- 172.16.30.1 24
- 0.0.0.0 0.0.0.0 172.16.10.2
- 0.0.0.0 0.0.0.0 202.101.111.1