计算机类专业技术中级资格中级资格网络工程师应用技术

全国计算机技术与软件专业技术资格(水平)考试 &2009年上半年 网络工程师 下午试卷

5 题含答案应用技术
共 5 题返回本类
1主观题1 / 5
试题一(15分)
阅读以下说明,回答问题1至问题4,将解答填入答题纸对应的解答栏内。
【说明】
某公司有1个总部和2个分部,各个部门都有自己的局域网。该公司申请了4个C类IP地址块202.114.10.0/24~202.114.13.0/24。公司各部门通过帧中继网络进行互联,网络拓扑结构如图1-1所示。
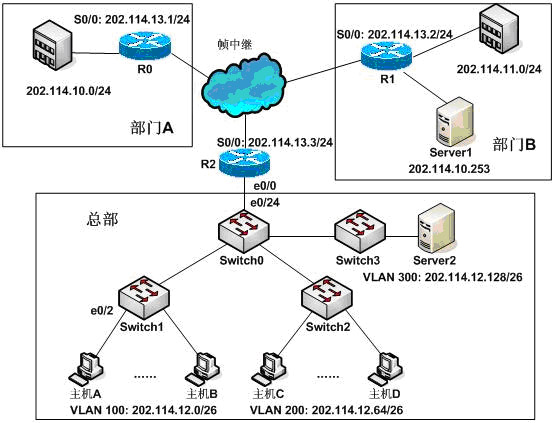
     
图1-1

【问题1】(4分)
请根据图1-1完成R0路由器的配置:
R0 (config)#interface s0/0            (进入串口配置模式)
R0 (config-if)# ip address 202.114.13.1  (1)  (设置IP地址和掩码)
R0(config) # encapsulation  (2)             (设置串口工作模式)

【问题2】(5分)
Switch0、Switch1、Switch2和Switch3均为二层交换机。总部拥有的IP地址块为202.114.12.0/24。Switch0的端口e0/24与路由器R2的端口e0/0相连,请根据图1-1路由器完成R2及Switch0的配置。
R2(config)#interface fastethernet 0/0.1
R2(config-subif)#encapsulation dot1q  (3)
R2(config-subif)#ip address 202.114.12.1 255.255.255.192
R2(config-subif)#no shutdown
R2(config-subif)#exit
R2(config)#interface fastethernet 0/0.2
R2(config-subif)#encapsulation dot1q  (4)
R2(config-subif)#ip address 202.114.12.65 255.255.255.192
R2(config-subif)#no shutdown
R2(config-subif)#exit
R2(config)#interface fastethernet 0/0.3
R2(config-subif)#encapsulation dot1q  (5)
R2(config-subif)#ip address 202.114.12.129 255.255.255.192
R2(config-subif)#no shutdown
R2(config-subif)#exit
R2(config)#interface fastethernet 0/0
R2(config-if)#no shutdown
Switch0(config)#interface f0/24
Switch0(config-if)# switchport mode  (6)
Switch0 (config-if)#switchport trunk encapsulation  (7)
Switch0(config-if)# switchport trunk allowed all
Switch0(config-if)#exit

【问题3】(3分)
若主机A与Switch1的e0/2端口相连,请完成Switch1相应端口设置。
Switch1(config)#interface e0/2
Switch1(config-if)# (8)        (设置端口为接入链路模式)
Switch1(config-if)# (9)        (把e0/2分配给VLAN 100)
Switch1(config-if)#exit
若主机A与主机D通信,请填写主机A与D之间的数据转发顺序。
主机A→  (10)  →主机D。
(10)备选答案
A.Switch1→Switch0→R2(s0/0)→Switch0→Switch2
B.Switch1→Switch0→R2(e0/0)→Switch0→Switch2
C.Switch1→Switch0→R2(e0/0)→R2(s0/0)→R2(e0/0)→Switch0→Switch2
D.Switch1→Switch0→Switch2

【问题4】(3分)
为了部门A中用户能够访问服务器Server1,请在R0上配置一条特定主机路由。
R0(config)#ip route 202.114.10.253  (11)    (12)
查看答案
【问题1】答案:  (1)255.255.255.0
              (2)FrAmE-rElAy
【问题2】答案: (3)100
              (4)200
              (5)300
               (6)trunk
               (7)dot1q

【问题3】答案: (8)switchport mode access
               (9)switchport access vlan 100
               (10)B

【问题4】答案: (11)255.255.255.255  (2分)
               (12)202.114.13.2    (1分)
2主观题2 / 5
试题二(共15分)
阅读以下说明,回答问题1至问题6,将解答填入答题纸对应的解答栏内。
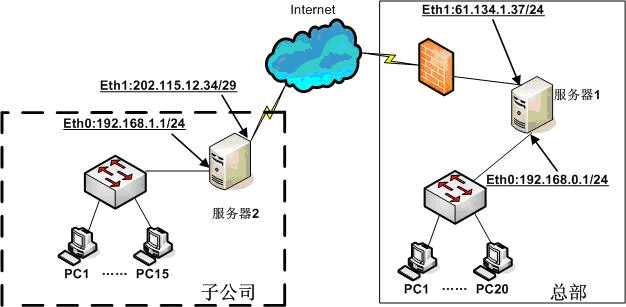
【说明 某公司总部服务器1的操作系统为Windows Server 2003,需安装虚拟专用网(VPN)服务,通过Internet与子公司实现安全通信,其网络拓扑结构和相关参数如图2-1所示。
     
图2-1

【问题1】(2分)
在Windows Server 2003的“路由和远程访问”中提供两种隧道协议来实现VPN服务:  (1)  和L2TP,L2TP协议将数据封装在  (2)  协议帧中进行传输。

【问题2】(1分)
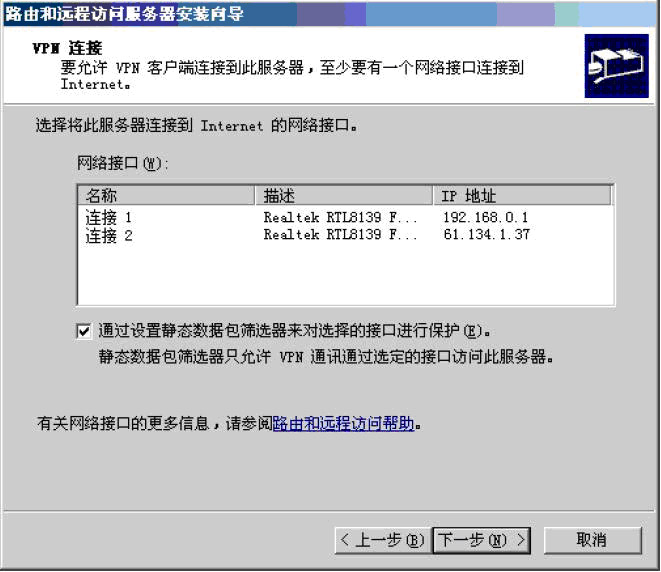
在服务器1中,利用Windows Server 2003的管理工具打开“路由和远程访问”,在所列出的本地服务器上选择“配置并启用路由和远程访问”,然后选择配置“远程访问(拨号或VPN)”服务,在图2-2所示的界面中,“网络接口”应选择  (3)  。
(3)备选答案:
A.连接1    B.连接2
     
图2-2

【问题3】(4分)
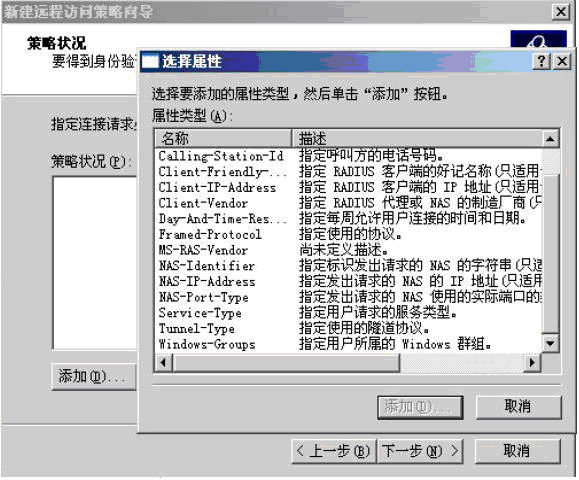
为了加强远程访问管理,新建一条名为“SubInc”的访问控制策略,允许来自子公司服务器2的VPN访问。在图2-3所示的配置界面中,应将“属性类型(A)”的名称为  (4)  的值设置为“Layer Two Tunneling Protocol”,名称为  (5)  的值设置为“Virtual (VPN)”。
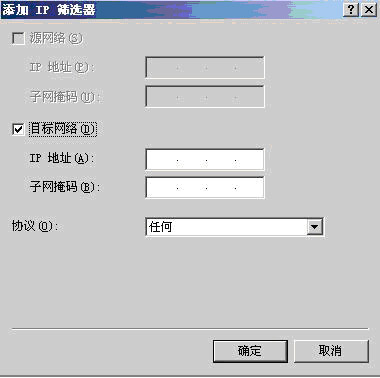
编辑SubInc策略的配置文件,添加“入站IP筛选器”,在如图2-4所示的配置界面中,IP地址应填为  (6)  ,子网掩码应填为  (7)  。
     
图2-3
     
图2-4

【问题4】(4分)
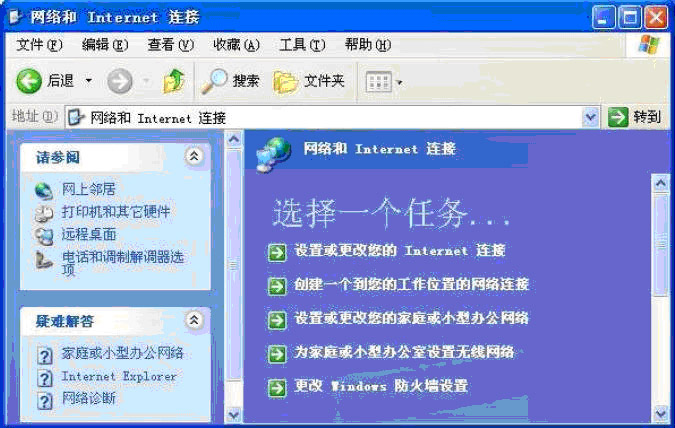
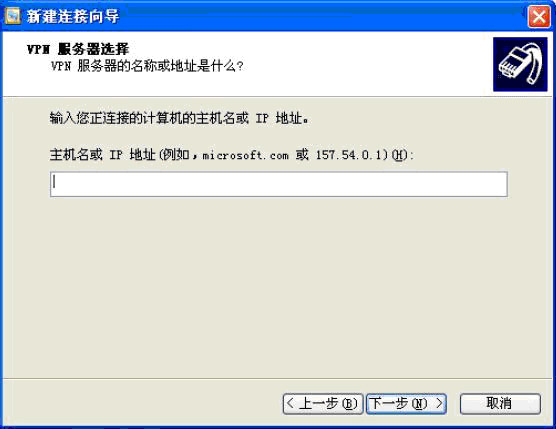
子公司PC1安装Windows XP操作系统,打开“网络和Internet连接”。若要建立与公司总部服务器的VPN连接,在如图2-5所示的窗口中应该选择  (8)  ,在图2-6所示的配置界面中填写  (9)  。
(8)备选答案:
A.设置或更改您的Internet连接
B.创建一个到您的工作位置的网络连接
C.设置或更改您的家庭或小型办公网络
D.为家庭或小型办公室设置无线网络
E.更改Windows防火墙设置
     
图2-5
     
图2-6

【问题5】(2分)
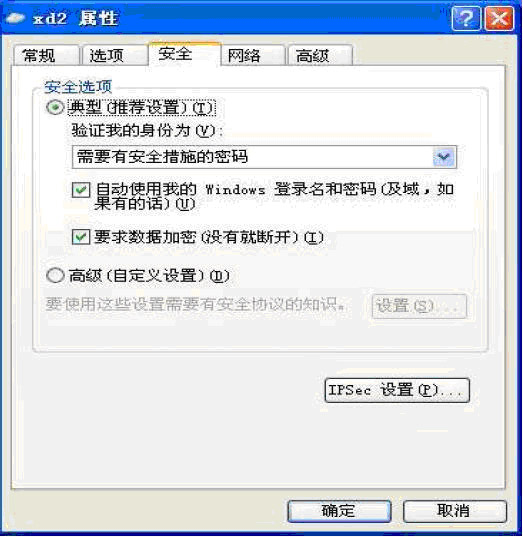
用户建立的VPN连接xd2的属性如图2-7所示,启动该VPN连接时是否需要输入用户名和密码?为什么?
     
图2-7

【问题6】(2分)
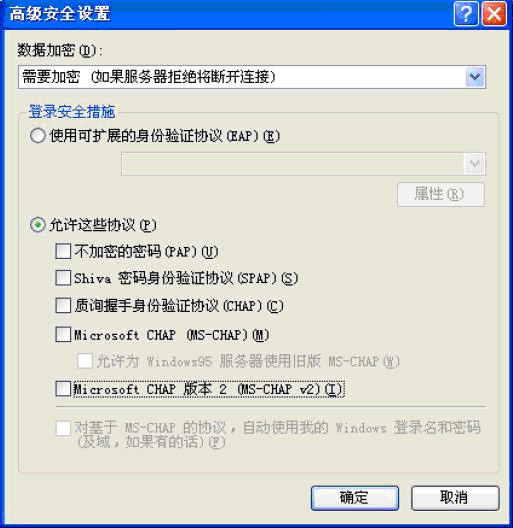
图2-8所示的配置窗口中所列协议“不加密的密码(PAP)”和“质询握手身份验证协议(CHAP)”有何区别?
     
图2-8
查看答案
【问题1】答案:  (1)PPTP
              (2)PPP

【问题2】答案: (3)B

【问题3】答案:  (4)Tunnel-Type
              (5)NAS-Port-Type
                (6)202.115.12.34
              (7)255.255.255.255

【问题4】答案:  (8)B
                (9)61.134.1.37

【问题5】答案: 不需要,因为选中“自动使用我的Windows登录名和密码”,此时用本机Windows登录的用户名和密码进行VPN连接。

【问题6】答案: PAP使用明文身份验证(1分)
CHAP通过使用MD5和质询-相应机制提供一种安全身份验证(1分)
(采用以下方式或相近方式回答也正确)
PAP以明文的方式在网上传输登录名和密码,因此不安全;(1分)
CHAP使用挑战消息及摘要技术处理验证消息,不在网上直接传输明文密码,因此具有较好的安全性,也具有防重发性。(1分)
3主观题3 / 5
试题三(共15分)
阅读以下关于Linux文件系统和Samba服务的说明,回答问题1至问题3。
【说明】
Linux系统采用了树型多级目录来管理文件,树型结构的最上层是根目录,其他的所有目录都是从根目录生成的。
通过Samba可以实现基于Linux操作系统的服务器和基于Windows操作系统的客户机之间的文件、目录及共享打印服务。

【问题1】(6分)
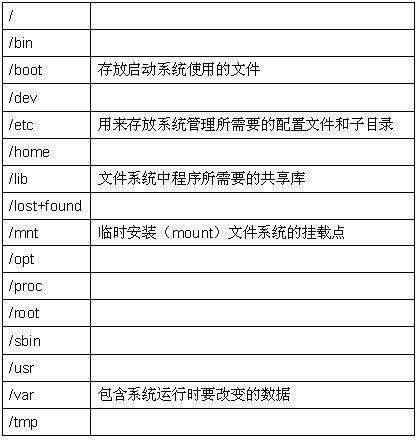
Linux在安装时会创建一些默认的目录,如下表所示:
     
依据上述表格,在空(1)~(6)中填写恰当的内容(其中空1在候选答案中选择)。
①对于多分区的Linux系统,文件目录树的数目是  (1)  。
②Linux系统的根目录是  (2)  ,默认的用户主目录在 (3)  目录下,系统的设备文件(如打印驱动)存放在 (4)  目录中, (5)  目录中的内容关机后不能被保存。
③如果在工作期间突然停电,或者没有正常关机,在重新启动机器时,系统将要复查文件系统,系统将找到的无法确定位置的文件放到目录 (6)  中。
(1)备选答案:
A.1  B.分区的数目  C.大于1

【问题2】(4分)
默认情况下,系统将创建的普通文件的权限设置为-rw-r--r-- ,即文件所有者对文件 (7)  ,同组用户对文件  (8)  ,其他用户对文件  (9)  。文件的所有者或者超级用户,采用  (10)  命令可以改变文件的访问权限。

【问题3】(5分)
Linux系统中Samba的主要配置文件是/etc/samba/smb.conf。请根据以下的smb.conf配置文件,在空(11)~(15)中填写恰当的内容。
Linux服务器启动Samba服务后,在客户机的“网络邻居”中显示提供共享服务的Linux主机名为  (11)  ,其共享的服务有  (12)  ,能够访问Samba共享服务的客户机的地址范围  (13)  ;能够通过Samba服务读写/home/samba中内容的用户是  (14)  ;该Samba服务器的安全级别是  (15)  。
[global]
workgroup = MYGROUP
netbios name=smb-server
server string = Samba Server
;hosts allow = 192.168.1. 192.168.2. 127.
load printers = yes
security = user
[printers]
comment = My Printer
browseable = yes
path = /usr/spool/samba
guest ok = yes
writable = no
printable = yes
[public]
comment = Public Test
browseable = no
path = /home/samba
public = yes
writable = yes
printable = no
write list = @test
[user1dir]
comment = User1's Service
browseable = no
path = /usr/usr1
valid users = user1
public = no
writable = yes
printable = no
查看答案
【问题1】答案:(1)A
              (2)/
            (3)/home
            (4)/dev
            (5)/proc
            (6)/lost+found

【问题2】答案:(7)可读可写不可执行
              (8)可读不可写不可执行
              (9)可读不可写不可执行
              (10)chmod

【问题3】答案:(11)smb-server
             (12)printers 或 My Printer
             (13)无限制(因为host allow被分号注释掉了)
              (14)test用户组或 Linux系统的test组中用户(仅仅回答test用户不给分)
             (15)user 或用户安全级  概要说明:(12)的答案是“printers 或 My Printer”,而不是“文件及打印共享”。这是因为user1dir被设置为public=no,因此在“网络邻居”中显示不出来。
4主观题4 / 5
试题四(共15分)
阅读以下说明,回答问题1至问题4,将解答填入答题纸对应的解答栏内。
【说明】
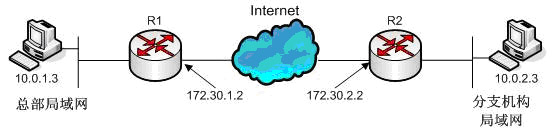
某公司总部和分支机构的网络配置如图4-1所示。在路由器R1和R2上配置IPSec安全策略,实现分支机构和总部的安全通信。
     
图4-1

【问题1】(4分)
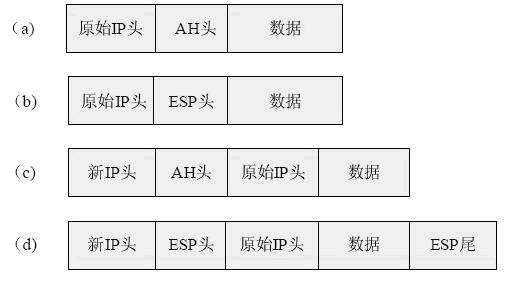
图4-2中(a)、(b)、(c)、(d)为不同类型IPSec数据包的示意图,其中  (1)  和  (2)  工作在隧道模式;  (3)  和  (4)  支持报文加密。
     
图4-2

【问题2】(4分)
下面的命令在路由器R1中建立IKE(Internet密钥交换协议)策略,请补充完成命令或说明命令的含义。
R1(config)# crypto isakmp policy 110         进入ISAKMP配置模式
R1(config-isakmp)# encryption des            (5)
R1(config-isakmp)#    (6)                   采用MD5散列算法
R1(config-isakmp)# authentication pre-share  (7)
R1(config-isakmp)# group 1
R1(config-isakmp)# lifetime  (8)            安全关联生存期为1天

【问题3】(4分)
R2与R1之间采用预共享密钥“12345678”建立IPSec安全关联,请完成下面配置命令。
R1(config)# crypt isakmp key 12345678 address  (9)
R2(config)# crypt isakmp key 12345678 address  (10)
查看答案
【问题1】答案: (1)C 或 D
               (2)D 或 C (不能与1相同)
               (3)B 或 D
               (4)D 或 B (不能与3相同)

【问题2】答案:  (5)使用DES加密算法
                (6)hash md5
                (7)使用预共享密钥认证方式
                (8)86400    Authentication(认证)

【问题3】答案: (11)10.0.1.3
               (12)10.0.2.3
               (13)10.0.2.3
5主观题5 / 5
试题五(共15分)
阅读以下说明,回答问题1至问题3,将解答填入答题纸对应的解答栏内。
【说明】
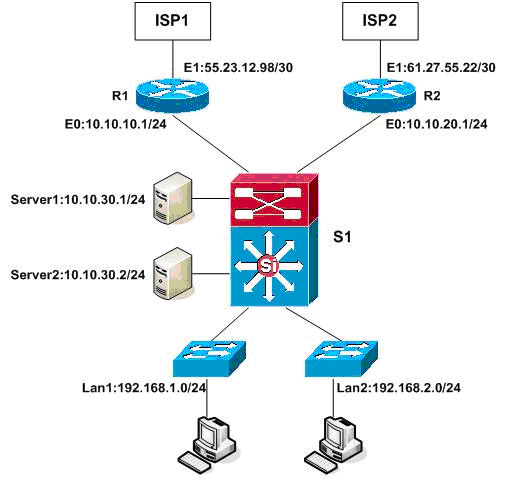
某单位采用双出口网络,其网络拓扑结构如图5-1所示。
  图5-1

该单位根据实际需要,配置网络出口实现如下功能:
1.单位网内用户访问IP地址158.124.0.0/15和158.153.208.0/20时,出口经ISP2;
2.单位网内用户访问其他IP地址时,出口经ISP1;
3.服务器通过ISP2线路为外部提供服务。

【问题1】(5分)
在该单位的三层交换机S1上,根据上述要求完成静态路由配置。
ip route  (1)                           (设置默认路由)
ip route 158.124.0.0  (2)    (3)      (设置静态路由)
ip route 158.153.208.0  (4)    (5)    (设置静态路由)

【问题2】(6分)
1.根据上述要求,在三层交换机S1上配置了两组ACL,请根据题目要求完成以下配置。
access -list 10 permit ip host 10.10.30.1 any
access -list 10 permit ip host  (6)  any
access -list 12 permit ip any 158.124.0.0  (7)
access -list 12 permit ip any 158.153.208.0  (8)
access –list 12 deny ip any any
2.完成以下策略路由的配置。
route-map test permit 10
(9)  ip address 10
(10)  ip next-hop  (11)

【问题3】(4分)
以下是路由器R1的部分配置。请完成配置命令。
R1(config)#interface fastethernet0/0
R1(config-if)#ip address  (12)  (13)
R1(config-if)ip nat inside
……
R1(config)#interface fastethernet0/1
R1(config-if)#ip address (14)  (15)
R1(config-if)ip nat outside
……
查看答案
【问题1】答案:(1)0.0.0.0 0.0.0.0 10.10.10.1
              (2)255.254.0.0
              (3)10.10.20.1
              (4)255.255.240.0
             (5)10.10.20.1

【问题2】答案:(6)10.10.30.2
              (7)0.1.255.255
             (8)0.0.15.255
             (9)match
             (10)set 
             (11)10.10.20.1

【问题3】答案:(12)10.10.10.1
             (13)255.255.255.0
             (14)55.23.12.98
              (15)255.255.255.252
← 上一卷下一卷 →