计算机类专业技术中级资格中级资格网络工程师应用技术

全国计算机技术与软件专业技术资格(水平)考试&2007年上半年 网络工程师 下午试卷

5 题含答案应用技术
共 5 题返回本类
1主观题1 / 5
试题一(15分)
阅读以下说明,回答问题1至问题4,将解答填入答题纸对应的解答栏内。
【说明】
某学校欲构建校园网,根据实际情况,计划在校园总部采用有线网络和无线网络相结合的接入方式,校园分部通过Internet采用VPN技术与校园总部互联,该校园网的网络拓扑结构如图1-1所示。
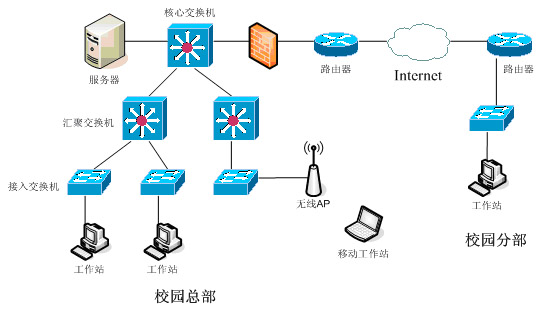
   
图1-1

【问题1】(7分)
从网络拓扑图中可以看出该校园网采用了分层设计结构,回答以下问题:
1、交换机按照所处的层次和完成的功能分为三种类型:核心交换机、汇聚交换机和接入交换机。下表是学校采购的三种交换机,请根据交换机的技术指标确定交换机的类型。在答题纸对应的解答栏内填写表1-1中(1)、(2)、(3)处对应的交换机类型(3分)
表1-1
 
交换机类型背板带宽转发速率接口介质电源冗余固定接口数量
(1)1.2T285Mpps10/100/1000Base-T、1000FX1+1无
(2)240G100Mpps1000FX无20千兆光口
(3)19G6.6Mpps100Base-T、1000FX无24百兆电口

2、该校园网根据需求使用ACL实现各个单位之间的访问控制,在能够实现预定功能的前提下,应将ACL交给 (4) 交换机实现,原因是 (5) 。(4分)
(4)A.核心层        B.汇聚层        C.接入层
(5)A.核心层提供高速数据转发
B.汇聚层提供访问控制功能
C.接入层连接用户设备

【问题2】(4分)
该校园网的部分区域采用了无线网络,请根据无线网络的技术原理回答以下问题:
1、校园网在部署无线网络时,采用了符合802.11g标准的无线网络设备,该校园网无线网络部分的最大数据速率为 (6) 。
(6)A.54Mb/s        B.108 Mb/s            C.11 Mb/s        D.33 Mb/s
2、在学校学术报告厅内部署了多个无线AP,为了防止信号覆盖形成的干扰,应调整无线AP的 (7) 。
(7)A.SSID        B.频道            C.工作模式        D.发射功率

【问题3】(2分)
如果校园本部和校园分部之间需要实现教学资源互访、办公自动化、财务系统互联等多种业务,该校园网应该选择 (8) VPN模式。
(8)A.IPSec        B.SSL

【问题4】(2分)
该校园网本部利用Windows 2000建立VPN服务器,接受远程VPN访问,默认情况下, (9) 接入到VPN服务器上。
(9)A.拒绝任何用户                    B.允许任何用户
C.除了GUEST用户,允许任何用户    D.除了管理用户,拒绝任何用户
查看答案
【问题1】答案:  (1)核心交换机
                (2)汇聚交换机
                (3)接入交换机            (每题1分)
                (4)B或汇聚层
                (5)B或汇聚层提供访问控制功能      (每题2分)

【问题2】答案:  (6)A或54Mb/s
                (7)B或频道                        (每题2分)

【问题3】试题解析:校园本部和校园分部之间的数据传输量很大,大多数的内容是不需要加密的。IPSec采用网络层加密,可以实现网络-网络的安全传输,确实可以实现题目所要达到的要求。
采用SSL VPN同样也可以实现题目所要达到的要求。SSL协议主要是使用公开密钥体制和X.509数字证书实现信息传输的保密性和完整性,以及实体的身份认证,非常适用于点对点之间的信息传输,通常使用web server方式。
目前高校的教学资源访问、OA、财务系统等业务,基本都支持web访问,因此可以采用SSL VPN,通过https方式进行安全访问。
SSL VPN的配置非常简单,部署成本比较低。对于客户端而言,访问普通资源时,通信数据无需加密;只有在访问特殊资源时,才需要进行安全传输。使用SSL VPN模式可以同时进行非加密通信和加密通信,可减少无必要的加密工作。
在SSL VPN能够满足题目要求的情况下,应该判定答案“B 或 SSL”有效。
答案:该题标准答案为“A 或 IPSec”,争议答案:“B 或 SSL”。 实际评卷时,两个都算对。

【问题4】答案:(9)A或拒绝任何用户
2主观题2 / 5
试题二(15分)
阅读以下Linux系统中关于IP地址和主机名转换的说明,回答问题1至问题3。
【说明】
计算机用户通常使用主机名来访问网络中的节点,而采用TCP/IP协议的网络是以IP地址来标记网络节点的,因此需要一种将主机名转换为IP地址的机制。在Linux系统中,可以使用多种技术来实现主机名和IP地址的转换。

【问题1】(6分)
请选择恰当的内容填写在(1)、(2)、(3)空白处。
一般用Host表、网络信息服务系统(NIS)和域名服务(DNS)等多种技术来实现主机和IP地址之间的转换。Host表是简单的文本文件,而DNS是应用最广泛的主机名和IP地址的转换机制,它使用 (1) 来处理网络中成千上万个主机和IP地址的转换。在Linux中,DNS是由BIND软件来实现的。BIND是一个 (2) 系统,其中的resolver程序负责产生域名信息的查询,一个称为 (3) 的守护进程,负责回答查询,这个过程称为域名解析。
(1)A.集中式数据库    B.分布式数据库
(2)A.C/S                B.B/S
(3)A.named            B.bind                C.nameserver

【问题2】(3分)
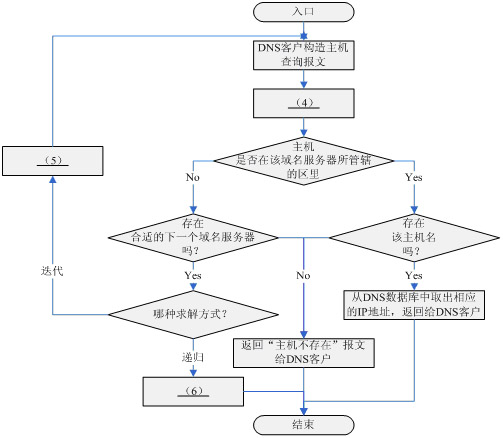
下图是采用DNS将主机名解析成一个IP地址过程的流程图。请选择恰当的内容填写在(4)、(5)、(6)空白处。
     
A.产生一个指定下一域名服务器的响应,送给DNS客户
B.把名字请求转送给下一域名服务器,进行递归求解,结果返回给DNS客户
C.将查询报文发往某域名服务器
D.利用Host表查询
E.查询失败

【问题3】(6分)
请在(7)、(8)、(9)处填写恰当的内容。
在Linux系统中设置域名解析服务器,已知该域名服务器上文件named.conf的部分内容如下:
options {
directory ‘/var/named’;
};
zone ‘.’ {
type hint;
file ‘named.ca’;
};
zone ‘localhost’ {
file ‘localhost.zone’;
allow-update {none;};
};
zone ‘0.0.127.in-addr.arpa’ {
type master;
file ‘named.local’;
};
zone ‘test.com’ {
type  (7) ;
file ‘test.com’;
};
zone ‘40.35.222.in-addr.arpa’ {
type master;
file ’40.35.222’;
};
include “/etc/rndc.key”;
该服务器是域test.com的主服务器,该域对应的网络地址是 (8) ,正向域名转换数据文件存放在 (9) 目录中。
查看答案
【问题1】答案: (1)B 或 分布式数据库
               (2)A或 C/S,或客户/服务器系统
               (3)A 或 nAmED

【问题2】答案:  (4)C 或 将查询报文发往某域名服务器
                (5)A 或 产生一个指定下一域名服务器的响应,送给DNS客户
                (6)B 或 把名字请求转送给下一个域名服务器,进行递归求解,结果返回给DNS客户

【问题3】答案:  (7)master
                (8)222.35.40.0
                (9)/var/named
3主观题3 / 5
试题三(15分)
阅读以下说明,回答问题1至问题5,将解答填入答题纸对应的解答栏内。
【说明】
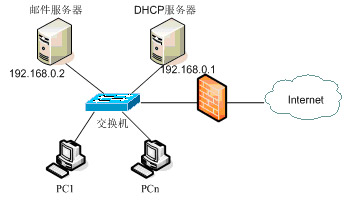
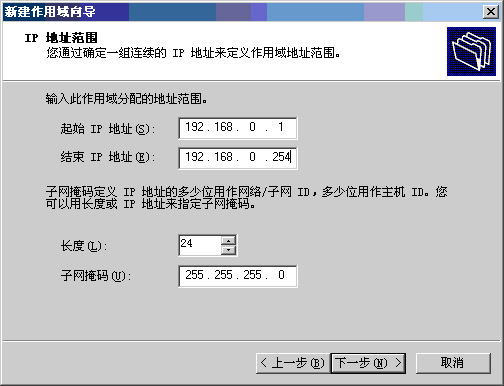
某网络拓扑结构如图3-1所示,DHCP服务器分配的地址范围如图3-2所示。
     
图3-1
     
图3-2

【问题1】(3分)
DHCP允许服务器向客户端动态分配IP地址和配置信息。客户端可以从DHCP服务器获得 (1) 。
(1)A.DHCP服务器的地址    B.web服务器的地址        C.DNS服务器的地址

【问题2】(4分)
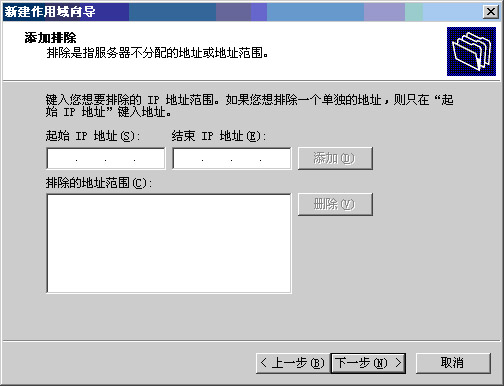
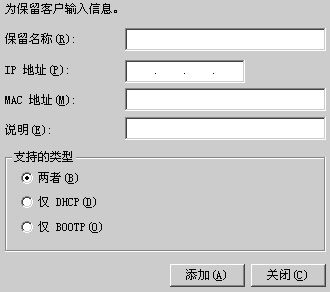
图3-3是DHCP服务器安装中的添加排除窗口。
     
图3-3
参照图3-1和3-2,为图3-3中配置相关信息。
起始IP地址: (2) ;
结束IP地址: (3) ;

【问题3】(2分)
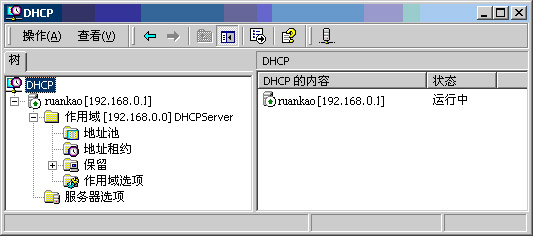
在DHCP服务器安装完成后,DHCP控制台如图3-4所示。
     
图3-4
配置DHCP服务器时需要进行备份,以备网络出现故障时能够及时恢复。在图3-4中,备份DHCP服务器配置信息正确的方法是 (4) 。
(4)A.右键单击“ruankao”服务器名,选择“备份”。
B.右键单击“作用域”,选择“备份”。
C.右键单击“作用域选项”,选择“备份”。
D.右键单击“服务器选项”,选择“备份”。

【问题4】(2分)
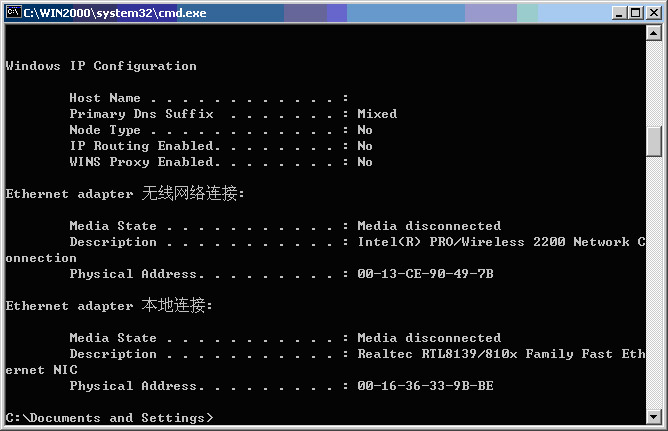
通常采用IP地址与MAC地址绑定的策略为某些设备保留固定的IP地址。右键点击图3-4中的 (5) 选项可进行IP地址与MAC地址的绑定设置。
(5)A.地址池        B.地址预约            C.保留        D.作用域选项

【问题5】(4分)
邮件服务器的网络配置信息如图3-5所示。请在图3-6中为邮件服务器绑定IP地址和MAC地址。
IP地址:  (6) ;
MAC地址: (7) 。
    
图3-5
     
图3-6
查看答案
【问题1】试题解析:  DHCP允许服务器向客户端动态分配IP地址和配置信息,客户端的确可以从DHCP服务器获得DNS服务器的地址及其他配置信息。但前提是管理员必须设置相应的配置信息,否则客户端是不可能得到DNS服务器的地址。
但无论管理员是否做任何配置,只要DHCP服务器启用,客户端就一定会获得DHCP服务器的地址,因此答案“A 或 DHCP服务器的地址”也是绝对正确的。
答案: 标准答案为“C 或 DNS服务器的地址”,争议答案:“A 或 DHCP服务器的地址”。 实际评卷时选A或C都算对。

【问题2】试题解析: 参照图3-1和3-2,在DHCP服务器中添加排除地址。如果采用标准答案“192.168.0.2”,则意味着邮件服务器的IP地址采用静态设置,不由DHCP服务器分配。如果采用争议答案“192.168.0.1”,则意味着邮件服务器的IP地址也由DHCP服务器分配,DHCP服务器可以采用MAC地址绑定的方式为邮件服务器设置固定的IP地址。
在【问题4】和【问题5】中,提到了如何通过MAC地址绑定的方式为邮件服务器设置固定的IP地址。参考这两个问题的内容,很明显小题(3)的答案采用争议答案“192.168.0.1”会比标准答案“192.168.0.2”更为合理。
答案: (2)192.168.0.1
      (3)的标准答案为“192.168.0.2”,争议答案:“192.168.0.1”。
实际评卷时填“192.168.0.1”或“192.168.0.2”都算对。

【问题3】答案:A 或 右键单击”ruankao”服务器名,选择“备份”

【问题4】答案:  C 或 保留

【问题5】答案:  (6)192.168.0.2 
                (7)00-16-36-33-9b-be
4主观题4 / 5
试题四(15分)
阅读下列有关网络防火墙的说明,回答问题1至问题4,将解答填入答题纸对应的解答栏内。
【说明】
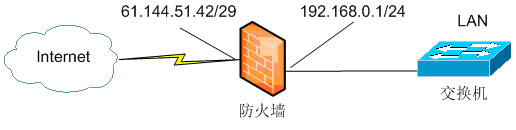
为了保障内部网络的安全,某公司在Internet的连接处安装了PIX防火墙,其网络结构如图4-1所示。
  图4-1

【问题1】(4分)
完成下列命令行,对网络接口进行地址初始化配置:
firewall(config)# ip address inside  (1)  (2)
firewall(config)# ip address outside  (3)  (4)

【问题2】(3分)
阅读以下防火墙配置命令,为每条命令选择正确的解释。
firewall(config)# global(outside) 1 61.144.51.46                             (5)
firewall(config)# nat(inside) 1 0.0.0.0  0.0.0.0                             (6)
firewall(config)# static(inside, outside) 192.168.0.8 61.144.51.43            (7)
(5)
A.当内网的主机访问外网时,将地址统一映射为61.144.51.46
B.当外网的主机访问内网时,将地址统一映射为61.144.51.46
C.设定防火墙的全局地址为61.144.51.46
D.设定交换机的全局地址为61.144.51.46
(6)
A.启用NAT,设定内网的0.0.0.0主机可访问外网0.0.0.0主机
B.启用NAT,设定内网的所有主机均可访问外网
C.对访问外网的内网主机不作地址转换
D.对访问外网的内网主机进行任意的地址转换
(7)
A.地址为61.144.51.43的外网主机访问内网时,地址静态转换为192.168.0.8
B.地址为61.144.51.43的内网主机访问外网时,地址静态转换为192.168.0.8
C.地址为192.168.0.8的外网主机访问外网时,地址静态转换为61.144.51.43
D.地址为192.168.0.8的内网主机访问外网时,地址静态转换为61.144.51.43

【问题3】(4分)
管道命令的作用是允许数据流从较低安全级别的接口流向较高安全级别的接口。解释或完成以下配置命令。
firewall(config)# conduit permit tcp 61.144.51.43 eq www any                (8)
firewall(config)#    (9)                    允许icmp消息任意方向通过防火墙

【问题4】(4分)
以下命令针对网络服务的端口配置,解释以下配置命令:
firewall(config)# fixup protocol http 8080                                    (10)
firewall(config)# no fixup protocol ftp 21                                    (11)
查看答案
【问题1】答案:  (1)192.168.0.1
                (2)255.255.255.0
                (3)61.144.51.42
                (4)255.255.255.248

【问题2】答案:  (5)A 或 当内网的主机访问外网时,将地址统一映射为61.144.51.46
                (6)B 或 启用NAT,设定内网的所有主机均可访问外网
                (7)D 或 地址为192.168.0.8的内网主机访问外网时,地址静态转换为61.144.51.43

【问题3】答案:  (8)用IP地址61.144.51.43提供web服务,允许所有外网用户访问
                (9)conduit permit icmp any any

【问题4】答案: (10)启用http协议,指定端口号为8080
               (11)禁用ftp协议  注意语言表达!!!
5主观题5 / 5
试题五(15分)
阅读以下说明,回答问题1至问题4,将解答填入答题纸对应的解答栏内。
【说明】
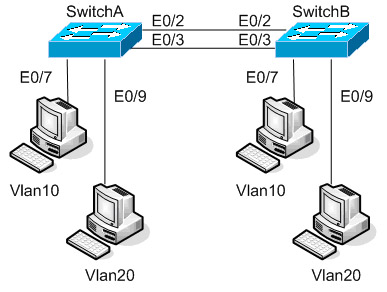
图5-1是VLAN配置的结构示意图。
    
图5-1

【问题1】(5分)
请阅读下列SwitchA的配置信息,并在(1)~(5)处解释该语句的作用。
Switch> enable                                (进入特权模式)
Switch# config terminal                        (进入配置模式)
Switch(config)# hostname SwitchA                (1)
SwitchA(config)# end
SwitchA#
SwitchA# vlan database                          (2)
SwitchA(vlan)# vtp server                       (3)
SwitchA(vlan)# vtp domain vtpserver             (4)
SwitchA(vlan)# vtp pruning                      (5)
SwitchA(vlan)# exit                            (退出VLAN配置模式)

【问题2】(4分)
下面是交换机完成Trunk的部分配置,请根据题目要求,完成下列配置。
SwitchA(config)# interface f0/3                        (进入端口3配置模式)
SwitchA(config-if)# switchport  (6)                  (设置当前端口为Trunk模式)
SwitchA(config-if)# switchport trunk allowed  (7)     (设置允许所有vlan通过)
SwitchA(config-if)# exit
SwitchA(config)# exit
SwitchA#

【问题3】(4分)
下面是交换机完成端口配置的过程,请根据题目要求,完成下列配置。
SwitchA(config)# interface f0/7                    (进入端口7配置模式)
SwitchA(config-if)#  (8)                          (设置端口为静态vlan访问模式)
SwitchA(config-if)#  (9)                          (把端口7分配给vlan10)
SwitchA(config-if)# exit
SwitchA(config)# exit

【问题4】(2分)
下面是基于端口权值的负载均衡配置过程
SwitchA(config)# interface f0/2                        (进入端口2配置模式)
SwitchA(config-if)# spanning-tree vlan 10 port-priority 10    (将vlan10的端口权值设为10)
SwitchA(config-if)# exit
SwitchA(config)# interface f0/3                        (进入端口3配置模式)
SwitchA(config-if)# spanning-tree vlan 20 port-priority 10    (将vlan20的端口权值设为10)
SwitchA(config-if)# end
SwitchA# copy running-config startup-config            (保存配置文件)
1、不同Trunk上不同VLAN的权值不同,在默认情况下,其权值为(10) 。
2、按照上述配置,VLAN20的数据通过SwitchA的 (11)口发送和接收数据。
查看答案
【问题1】答案:  (1)修改主机名为SwitChA 
                (2)进入VLAN配置子模式
                (3)设置本交换机为VTP SErvEr模式
                (4)设置域名为vtpserver
                (5)启用vtp修剪功能

【问题2】答案:  (6)mode trunk
                (7)vlan all

【问题3】答案:  (8)switchport mode access
                (9)switchport access vlan 10

【问题4】答案:  (10)128
                (11)e0/3或f0/3 或 端口3
← 上一卷下一卷 →